Platformă
Evidența angajaților, roluri și audit
Firma, membrii, invitațiile pe e-mail și urma fiecărei modificări. Un om poate lucra pentru mai multe firme și trece de la una la alta fără să iasă din cont.
Creează cont · prima lună gratuităEcran real
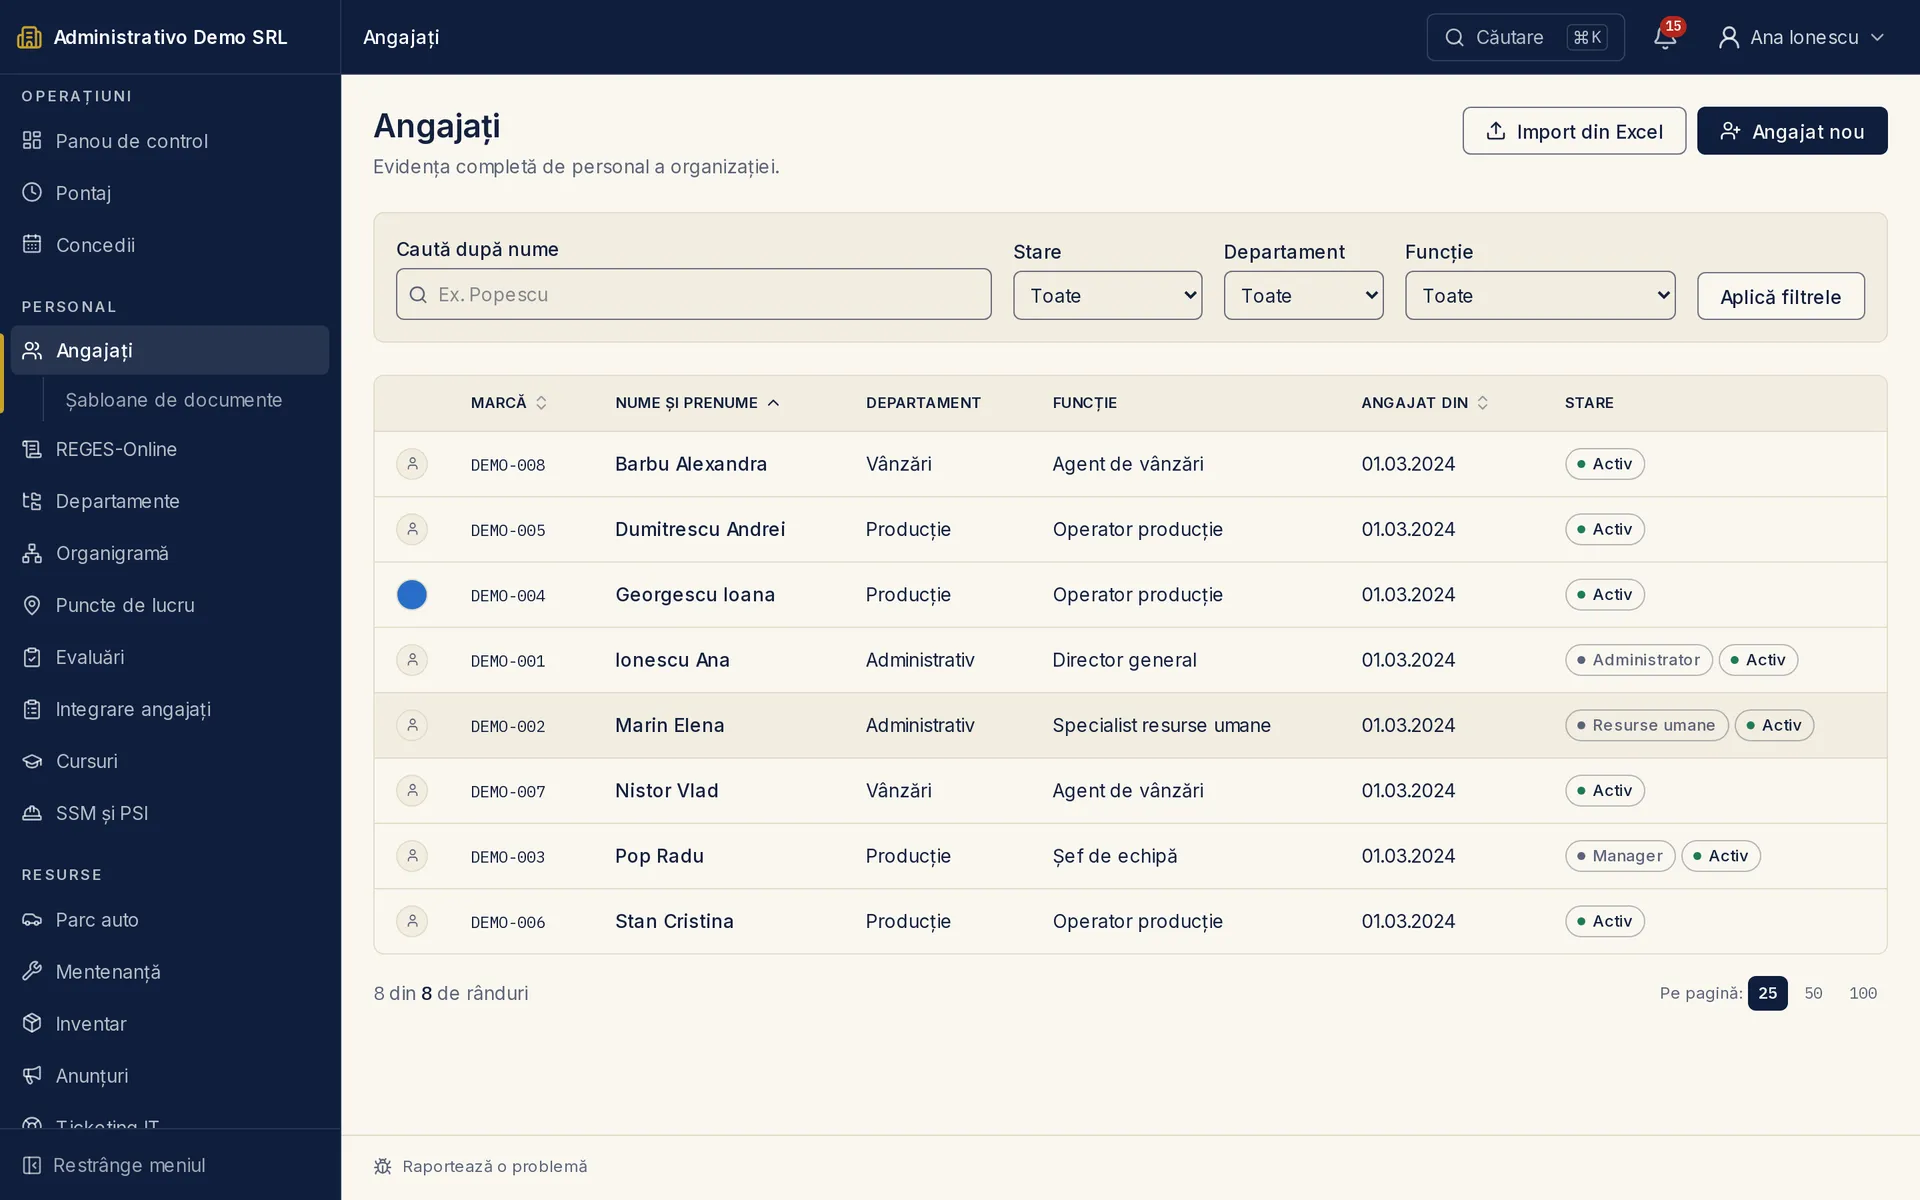
Conturile se creează exclusiv prin invitație
Cinci roluri, fiecare cu drepturile lui
Jurnal care doar se completează, nu se rescrie
Cât costă
Inclus în abonamentul de bază: 149 lei / lună pentru toată firma, până la 20 de angajați. Nu se cumpără separat și nu se poate stinge. Preț final. Nu suntem înregistrați în scopuri de TVA, deci nu se mai adaugă nimic.
Vezi toate pacheteleCum funcționează modulul Organizație, roluri și audit
Nucleul nu e un modul care se cumpără, e ce rămâne când le scoți pe toate celelalte: firma, oamenii care intră în aplicație, rolurile lor și urma pe care o lasă fiecare acțiune.
Sunt cinci roluri, iar ce poate face fiecare om se ajustează din aplicație, fără să ne ceri nouă. Când realitatea nu încape în rol, unui singur om i se poate da sau lua un drept anume — un contabil care trebuie să vadă un raport în plus nu are nevoie de o versiune nouă a aplicației.
Datele unei firme nu se văd din contul alteia, nici din greșeală. Separarea nu depinde de un filtru pe care cineva l-ar putea uita: dacă undeva lipsește o regulă, omul vede o listă goală, nu datele altei firme. Pentru omul de IT: izolarea e impusă de baza de date, pe fiecare tabelă, nu de filtre scrise în aplicație.
Roluri
Cine ce poate face în modulul Organizație, roluri și audit
Regulile din tabel nu sunt doar de formă. Cine n-are dreptul la o acțiune nu o poate face pe nicio cale: nu e un buton ascuns, pe care cineva l-ar putea găsi.
| Acțiune | Admin | HR | Manager | Angajat |
|---|---|---|---|---|
| Vede utilizatorii | tot | — | — | ale lui |
| Invită un utilizator | tot | — | — | — |
| Schimbă starea unui utilizator | tot | — | — | — |
| Schimbă rolul cuiva | tot | — | echipa lui | — |
| Citește jurnalul de audit | tot | — | — | — |
Tabelul ăsta e cel mai instructiv din toate. HR — rolul care se ocupă de oameni în toată aplicația — n-are niciun drept asupra conturilor de acces: poate ține fișa unui angajat, dar nu poate da nimănui acces în aplicație. Sunt două lucruri diferite, iar aici se vede că sunt tratate ca atare. Jurnalul de audit e închis dinadins pentru trei roluri din patru: nu e o scăpare, e o decizie. Iar managerul poate face un singur lucru aici, și doar în echipa lui: poate schimba rolul cuiva — așa devine manager un șef de departament, fără să treacă pe la administrator.
Ce se leagă de modulul Organizație, roluri și audit
Modulele nu sunt aplicații separate care își trimit date. Totul stă într-un singur loc, iar ce se aprobă într-un modul apare în celălalt o singură dată.
Portal angajat
Invitația trimisă unui angajat îi deschide portalul, cu propriile lui date și nimic în plus.
Integrare angajați
Crearea contului e de obicei un pas din lista de integrare, cu responsabil și termen.
Asistent AI
Asistentul nu are drepturi proprii: ajunge exact unde ajunge omul care întreabă.
Ce nu face modulul Organizație, roluri și audit
- Nu permite intrarea în aplicație cu contul de Google sau cu cel din rețeaua firmei (Active Directory).
- Firma nu își poate crea roluri noi. Cele cinci sunt fixe; se ajustează doar drepturile din ele, pe om.
- Nu șterge date. Ce iese din uz se marchează ca șters și rămâne în jurnal.